
 完全無料で広島情報


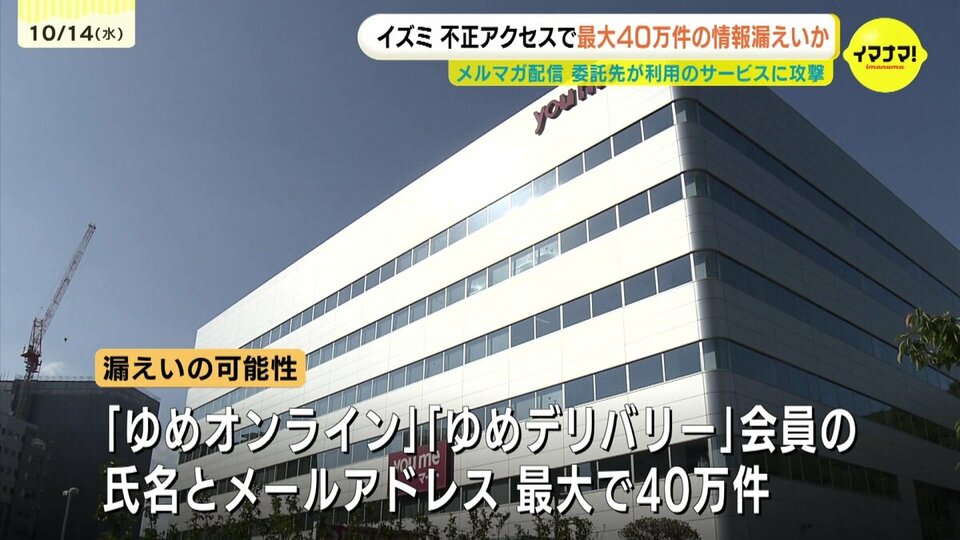
「ゆめタウン」などを展開する「イズミ」は、委託事業者が利用するクラウドサービスの一部に不正アクセスがあったと発表しました。最大で40万件の会員情報が漏えいした可能性があるということです。
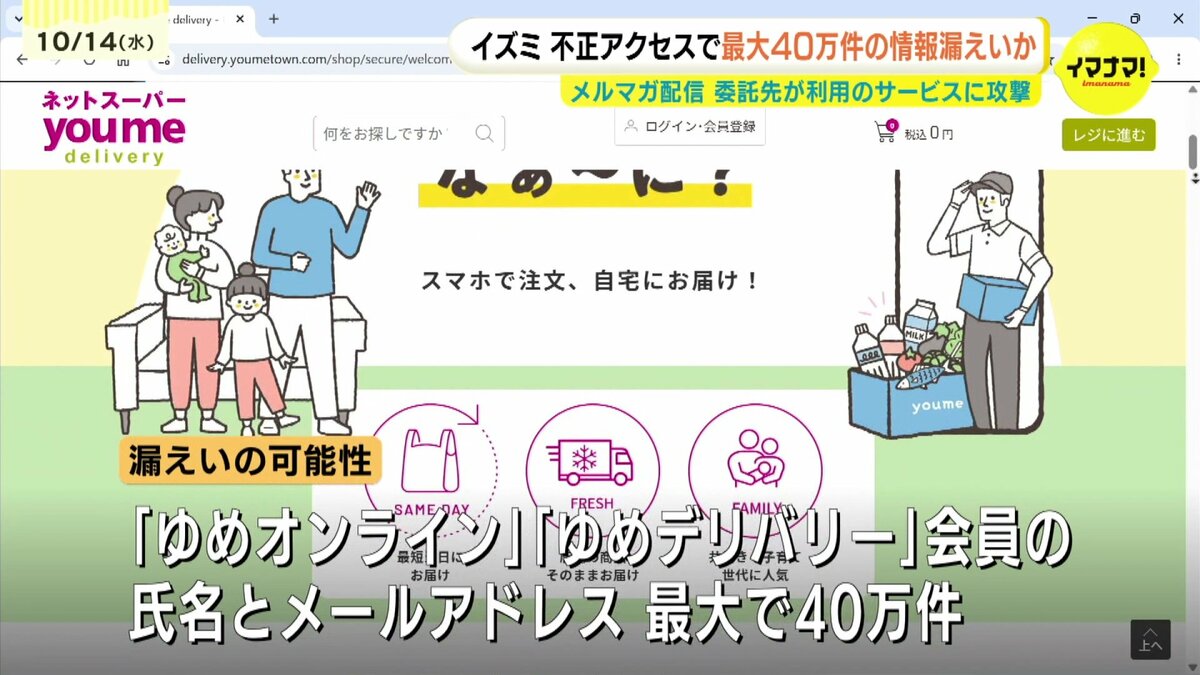
イズミによりますと、漏えいした可能性があるのは、ネットショッピング「ゆめオンライン」と、配送サービス「ゆめデリバリー」会員の氏名とメールアドレス、最大で40万件です。
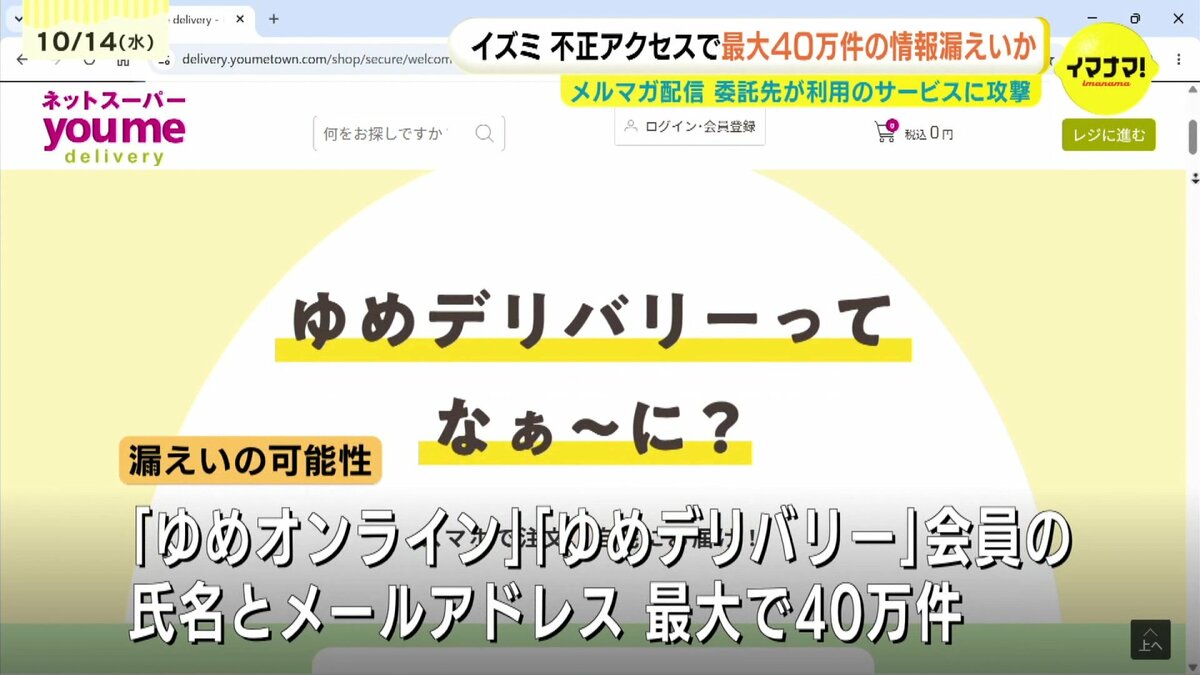
会員向けメールマガジンの配信を委託する事業者が利用する「IDCフロンティア」のクラウドサービスの一部がランサムウェア攻撃を受けたということです。
そのほかの漏えいの可能性は?
先週末に委託先の事業者から報告を受けたということで、イズミは現時点で情報の漏えいや不正利用は確認されていないものの、可能性は否定できないため発表したということです。
また、会員の住所や電話番号、クレジットカード番号などの漏えいの可能性はないとしています。
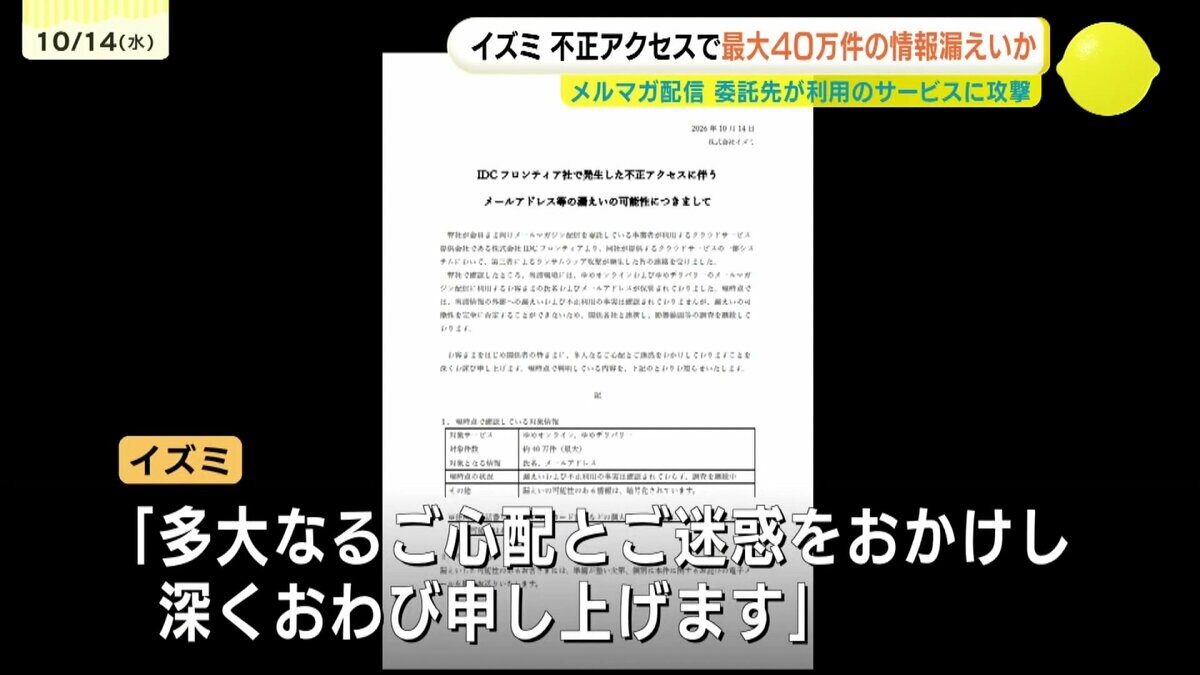
イズミは「多大なるご心配とご迷惑をおかけし深くお詫び申し上げます」とコメントし、問い合わせ窓口の準備とともに、今後漏洩した可能性のある会員に個別にメール連絡をするとしています。


コメント (0)
IRAWアプリからコメントを書くことができます